

Una cuenta de correo electrónico comprometida puede abrir la puerta al robo de carga, al desvío de un pago o a la interrupción de un servicio logístico. La vulnerabilidad aparece cuando una instrucción aparentemente legítima basta para liberar mercancía, modificar datos bancarios o ejecutar una orden urgente.
Para Manuel Rivera, CEO de la firma de ciberseguridad NEKT Group, el cibercrimen explota una debilidad cotidiana de las empresas: ejecutar operaciones sin comprobar la identidad y las facultades de quien las solicita.
Para dimensionar el reto, Rivera compartió datos de un estudio de Proofpoint en el cual se documentó casi dos docenas de campañas contra empresas de transporte y logística en los dos meses previos a noviembre de 2025, con volúmenes de menos de 10 a más de 1,000 correos por campaña.
La IA hace más creíble y repetible el engaño
Reunido con líderes en logística y cadena de suministro, el directivo describió que el cibercrimen tiene su propia organización con perfiles y tareas especializadas. Unos actores desarrollan herramientas para explotar vulnerabilidades; otros las adquieren y las combinan con accesos a las organizaciones. Es decir que quien ejecuta el fraude puede comprar capacidades que no desarrolló por sí mismo.
La inteligencia artificial amplía esa capacidad. El experto la definió como “un gran catalizador de los dos lados, tanto de la defensa como del ataque”.
Te recomendamos: Fake carriers engañan a la cadena logística y convierten confianza en riesgo
Explicó que la inteligencia artificial permite estudiar información pública, imitar estilos de escritura y reproducir voces o imágenes para presentar solicitudes fraudulentas como comunicaciones familiares.
Durante el evento convocado por el ConaLog, Rivera se refirió a un informe del FBI que en 2025 registró 22,364 denuncias relacionadas con IA y pérdidas superiores a 893 millones de dólares. El dato abarca distintos delitos y sectores, pero ilustra el alcance económico del uso criminal de estas herramientas.
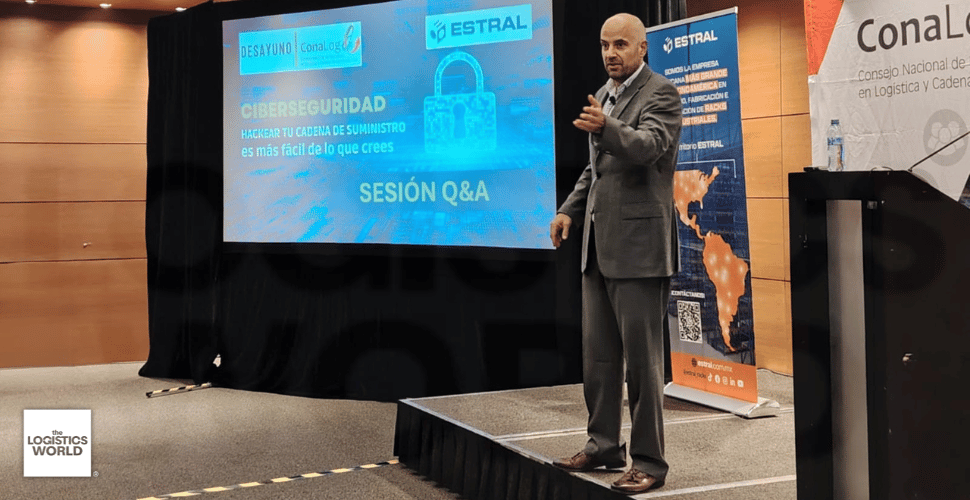
Para Rivera, el problema operativo es confiar en señales que pueden falsificarse. Un correo bien redactado, una voz conocida o una imagen en video pueden reforzar el engaño, especialmente cuando se acompañan de una petición urgente que presiona al personal a omitir verificaciones.
Del acceso digital a la recolección de carga
El ciberataque puede avanzar, incluso, antes de que exista una pérdida visible. Manuel Rivera explicó que los intrusos investigan a la empresa, buscan una entrada y, una vez dentro, exploran sus sistemas y amplían sus permisos. “Primero reconocen el territorio”, comentó.
En el robo de carga facilitado por medios digitales, una de las secuencias que describe comienza con una oferta ficticia publicada en una bolsa de cargas mediante una cuenta robada.
Te puede interesar: Dos grandes lecciones logísticas para México del ciberataque a supermercados europeos
El transportista interesado recibe un correo con un enlace que conduce a instalar un programa de soporte remoto.
Esa herramienta permite al atacante acceder al equipo y tomar cuentas del transportista. Con esa identidad, comienza a ofertar por embarques reales. El delincuente aprovecha los datos y la reputación de una empresa existente para gestionar una operación que el dueño de la cuenta desconoce.
Después un camión llega al andén con el folio correcto y recoge la mercancía, que termina desviada para su reventa. Rivera sintetizó esa suplantación con una frase: “Cuando te distraes, me convierto en ti”.
Te puede interesar: Claves para fortalecer la seguridad logística ante amenazas físicas y digitales
El mecanismo compromete la relación entre validación documental y entrega física. Que el folio corresponda al servicio no demuestra que quien lo presenta sea el operador autorizado.
El acceso digital robado permite generar instrucciones que parecen consistentes con una contratación legítima.
Fraudes logísticos facilitados por medios digitales
Las cinco modalidades que identifica Rivera son fraudes logísticos que pueden apoyarse en medios digitales, aunque no todas requieren una intrusión informática. Combinan suplantación de identidades, manipulación de información y aprovechamiento de fallas en las autorizaciones.
En el transportista suplantado se utilizan la identidad y los datos de una empresa real para recoger mercancía. La doble intermediación fraudulenta rompe la certeza sobre quién tiene la carga después de que el viaje pasa a un supuesto tercero; ese engaño puede ocurrir sin hackear una cuenta.
El cambio apócrifo de una cuenta bancaria utiliza, por ejemplo, un mensaje del supuesto proveedor para desviar el pago. La orden urgente de un directivo emplea su voz o imagen para inducir una transferencia fuera del proceso. El rastreo falsificado altera señales GPS, fotografías o reportes y retrasa la detección del problema.
Te puede interesar: Cuatro claves para proteger la operación industrial ante un ciberataque
La exposición también alcanza a proveedores que administran sistemas conectados, advirtió Rivera. Si un tercero controla software de refrigeración, comprometerlo puede afectar la conservación de mercancías. Asimismo, perder acceso a los sistemas por ransomware puede impedir recibir, registrar o despachar carga.
¿Cómo minimizar el riesgo de ciberataque?
La dependencia entre aliados del negocio obliga, en su planteamiento, a conocer qué proveedor tiene acceso a cada función crítica y qué parte de la operación quedaría expuesta si ese servicio falla. La revisión debe incluir sistemas que el área logística utiliza, aunque sean administrados fuera de la empresa.
Para detectar debilidades antes de un incidente, recomendó pruebas de penetración autorizadas. Los resultados, explicó, permiten priorizar las fallas según su criticidad y probabilidad de explotación, en vez de asumir que las defensas existentes funcionan.
Por ello, propuso confirmar instrucciones sensibles mediante un segundo canal, involucrar a dos personas en cambios de cuentas bancarias y comprobar la identidad del operador y la unidad antes de liberar mercancía.
La urgencia de una entrega o la jerarquía de quien aparentemente solicita un pago deben activar la validación, en lugar de justificar que se omita.
Más de Tecnología
Tecnología
Los puntos ciegos en ciberseguridad que ponen en riesgo la operación logística
Dispositivos, accesos y proveedores conectados pueden abrir brechas que corten el flujo de productos
Tecnología
¿Cuánto tarda tu cadena de suministro en encontrar una alternativa cuando falla el plan?
Los modelos de simulación permiten anticipar riesgos y evaluar rutas
Planeación estratégica
La IA acelera procesos, pero ¿está mejorando las decisiones de supply chain?
El reto está en convertir la capacidad analítica de la IA en ventajas concretas para el negocio