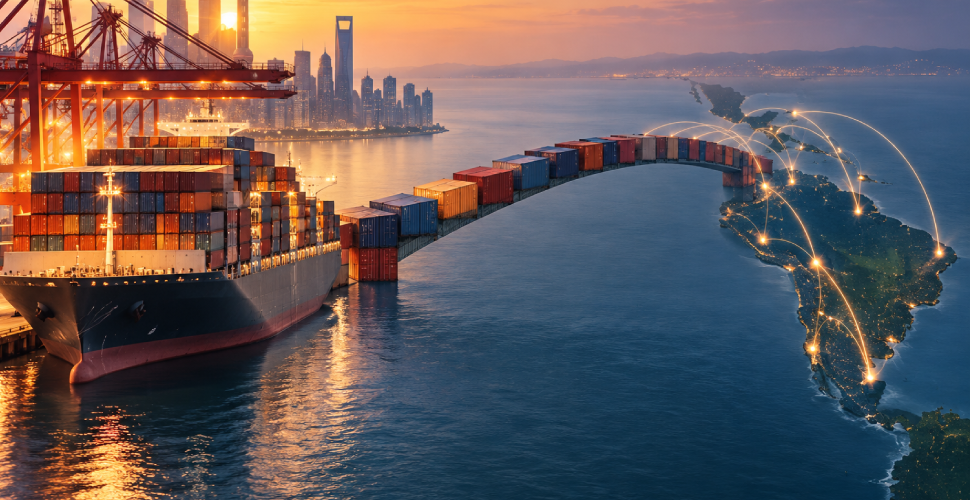


El cibercrimen dejó de ser periférico para el transporte marítimo de carga. Hoy puede detener una terminal, alterar la posición de un buque, exponer manifiestos o cortar la comunicación de una flota.
El Maritime Cyber Threat White Paper 2026, elaborado por CYTUR-TI, solución de inteligencia especializada en amenazas cibernéticas marítimas; lleva el problema a la operación diaria. La digitalización de buques, puertos y navieras amplió la superficie de ataque justo cuando la logística global exige trazabilidad.
Cada conexión que mejora la visibilidad también abre una posible ruta para el atacante. El monitoreo remoto, las comunicaciones satelitales, los sistemas de navegación y las plataformas de mantenimiento ya forman parte del mismo mapa de riesgo.
En México y Latinoamérica, donde una exportación puede depender de una naviera, una terminal extranjera, un proveedor de tecnología y varios operadores logísticos, el riesgo no se limita a la red interna de una empresa. La carga también depende de la resiliencia digital de sus socios.

El informe publicado en febrero 2026, estima que los incidentes marítimos de ciberseguridad pasaron de 408 en 2024 a 828 en 2025, un aumento de 103%.
El salto ayuda a entender por qué se espera que 2026 sea un año de mayor presión para puertos, navieras, terminales y dueños de carga.
5 incidentes que presionan la operación
El primer grupo combina ransomware y malware, programas maliciosos que pueden bloquear información, cifrar archivos o tomar sistemas como rehén para exigir un pago. En un buque, esto puede afectar registros de viaje, mantenimiento o información operativa.
El segundo frente es la denegación de servicio distribuida, conocida como DDoS. En términos simples, el atacante satura un sistema con tráfico digital hasta dejarlo sin capacidad de respuesta, algo crítico cuando afecta comunicaciones satelitales o sistemas portuarios.
Te recomendamos: Ciberataques a cadenas de suministro se intensifican en México
El tercer riesgo aparece en la navegación satelital. El GPS forma parte de una familia más amplia de sistemas conocida como GNSS; cuando un atacante bloquea la señal, se habla de jamming, y cuando envía una señal falsa para engañar al receptor, se habla de spoofing.
La lista se completa con robo de datos e intrusión en sistemas OT, es decir, tecnología operacional. A diferencia de la tecnología de oficina, estos sistemas controlan procesos físicos del buque, como propulsión, lastre, automatización o navegación.
La geografía cambia la exposición
Los ataques no se comportan igual en todas las regiones. En Medio Oriente, en el Estrecho de Ormuz y el Golfo Pérsico, el spoofing de GPS aparece ligado a tensiones geopolíticas y rutas energéticas.
En Asia, con el Estrecho de Malaca y el Mar del Sur de China como zonas críticas, el objetivo suele acercarse al valor comercial. Antes de atacar, los criminales pueden buscar datos sobre carga y rutas.
Europa muestra otra cara del riesgo. En el Báltico y el Mar Negro, el contexto bélico elevó la interferencia electrónica, con buques que pueden perder señal o ver su posición desplazada.
En grandes hubs como Rotterdam, Los Ángeles o Busan, el punto débil está en sistemas de terminal. En Paraguay, la empresa de servicios portuarios y de almacenamiento, Terport, advierte que un ataque puede llevar a operación manual, congestión y pérdida de confianza.
Los equipos del buque también son puntos de entrada
La evaluación de vulnerabilidades por equipo muestra que el buque conectado no puede verse como una unidad aislada.
Receptores GPS y GNSS, sistemas AIS (Sistema de Identificación Automática) y cartas electrónicas pueden fallar con datos falsos o software contaminado.
El AIS es el equipo que transmite posición, rumbo y velocidad de un buque; si se manipula, puede crear embarcaciones fantasmas o esconder señales reales.
ECDIS es el sistema de cartas electrónicas que sustituyó en buena medida a la carta de papel. Si una actualización entra contaminada por malware, la tripulación podría ver información alterada de una ruta.
También hay exposición en motores, propulsión, lastre, redes públicas a bordo y sensores IoT; si tienen baja seguridad, pueden abrir la puerta al resto de la red.
Mapa 2026, la otra lectura del riesgo
El primer escenario para 2026 es el avance de ataques con inteligencia artificial. El informe advierte que agentes de IA pueden automatizar búsqueda de vulnerabilidades y extracción de datos.
El segundo escenario es el ataque a nodos de alto impacto. En vez de comprometer un buque, los criminales buscarán proveedores satelitales, fabricantes OEM —equipo original instalado en la nave— o mantenimiento remoto.
El tercero combina ciberataque con consecuencia física. Alterar GPS, AIS o sistemas de mando y control puede afectar decisiones de navegación, sobre todo en zonas de conflicto o rutas congestionadas.
La respuesta debe salir del área técnica
De acuerdo con el informe de CYTUR-TI, la primera medida para mitigar el riesgo e impactos de un ciberataque, es adoptar inteligencia de amenazas marítimas, no solo monitoreo general de las tecnologías de la información.
También será clave usar MCTI, inteligencia de amenazas cibernéticas marítimas. Esta disciplina observa credenciales filtradas, ataques contra AIS, GPS intervenido y ransomware dirigido a terminales.
El segundo paso es mapear activos críticos y probar escenarios. No basta saber qué sistemas existen; hay que entender cómo se conectan, quién los mantiene, qué acceso remoto tienen y qué ocurre si fallan.
El tercero es exigir seguridad a la cadena de suministro. SBOM significa Software Bill of Materials, inventario de componentes de software usados por un proveedor; permite saber si una vulnerabilidad afecta determinado equipo.
Para México y Latinoamérica, la conversación debe integrarse a contratos, auditorías y selección de socios logísticos. Exportar por vía marítima exige preguntar cómo se protegen datos de carga, accesos remotos, sistemas de terminal y continuidad.
Más de Transporte
Logística y distribución
Camión rabón: qué es, capacidad y usos en distribución
El camión rabón destaca por maniobrabilidad, capacidad media y eficiencia en distribución urbana.
Logística y distribución
Claves para blindar y acelerar la cadena de suministro en México
Datos, compliance y coordinación buscan anticipar riesgos y agilizar las cadenas de suministro.
Transporte
Camión torton: qué es, capacidad de carga y medidas
Capacidad, medidas y usos del torton: claves para saber cuándo conviene frente a un camión rabón.
Transporte
Los puertos más eficientes del mundo según el índice CPPI
El volumen no lo es todo: el tiempo de operación también define la competitividad portuaria