

En la era de la transformación digital acelerada, las cadenas de suministro globales se han convertido en ecosistemas altamente conectados y automatizados.
Si bien esta evolución ha traído consigo eficiencia, velocidad y una capacidad de respuesta sin precedentes, también ha expuesto a las organizaciones a riesgos cibernéticos de gran impacto.
Hoy, un ciberataque puede paralizar desde la operación de un almacén hasta el seguimiento de entregas internacionales, con repercusiones directas en costos, reputación y cumplimiento regulatorio.
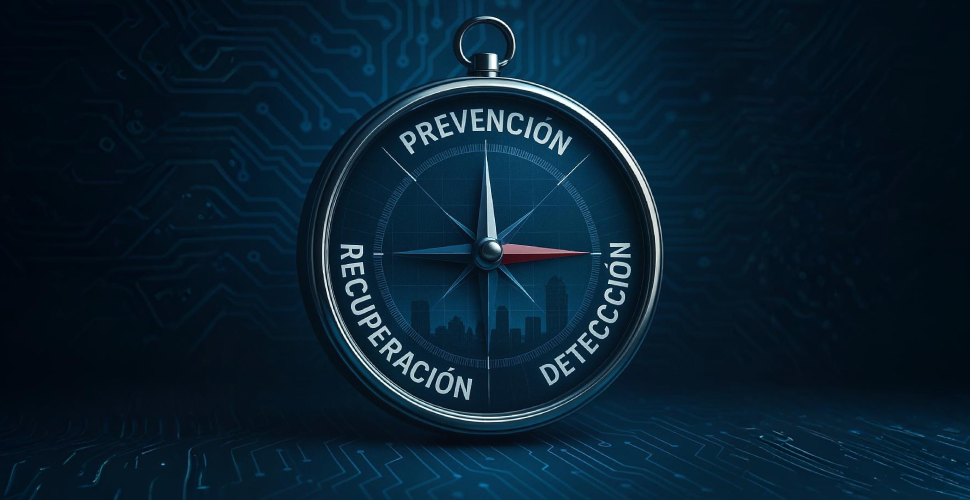
Ante este panorama, hablar de ciberseguridad ya no basta. El nuevo estándar es la ciberresiliencia: la capacidad no solo de prevenir y detectar ataques, sino de mantener la continuidad operativa y recuperarse con rapidez tras una interrupción digital.
Este enfoque proactivo exige una visión integral que abarque personas, procesos y tecnologías. Así lo destaca el informe técnico “La brújula de la ciberresiliencia para empresas precavidas”, del World Economic Forum en colaboración con la Universidad de Oxfor, que se presenta como una guía estratégica para responsables de tecnología, operaciones, logística y seguridad.
1. La ciberresiliencia empieza con la prevención
La defensa más efectiva es la anticipación. Las organizaciones deben adoptar una mentalidad preventiva que contemple desde políticas de ciberhigiene básicas hasta controles avanzados de seguridad. Esto implica:
- Implementar autenticación multifactor (MFA) en todos los accesos críticos.
- Establecer principios de “mínimo privilegio” para limitar el acceso a información sensible.
- Segmentar las redes para contener eventuales brechas y reducir su propagación.
- Capacitar de forma continua a todos los empleados, especialmente en logística, donde se utilizan terminales móviles, escáneres conectados y plataformas colaborativas.
El factor humano sigue siendo uno de los vectores más vulnerables. Por eso, una cultura de prevención es tan crucial como una infraestructura tecnológica robusta.
2. Diagnóstico constante: el primer gran escudo
Una empresa no puede proteger lo que no conoce. La ciberresiliencia requiere evaluaciones permanentes que permitan identificar vulnerabilidades antes de que sean explotadas. Esto incluye:
- Auditorías internas y externas de seguridad digital.
- Pruebas de penetración periódicas (pentesting) para simular ataques reales.
- Herramientas de escaneo de vulnerabilidades en tiempo real.
- Sistemas SIEM (Security Information and Event Management) para el monitoreo continuo de eventos.
Estos mecanismos no solo detectan amenazas activas, sino que permiten establecer líneas base de comportamiento, fundamentales para identificar anomalías.
Además, fortalecen la capacidad de respuesta al brindar información precisa y en tiempo real ante cualquier incidente.
3. Continuidad del negocio: más allá del respaldo
Una copia de seguridad es útil, pero no suficiente. Las organizaciones deben desarrollar Planes de Continuidad de Negocio (BCP) y Planes de Recuperación ante Desastres (DRP) que respondan preguntas críticas:
¿Qué procesos son esenciales? ¿Cuánto tiempo se puede tolerar una interrupción? ¿Qué alternativas existen si un centro logístico queda inoperativo por un ataque? En este sentido, un plan robusto debe incluir:
- Clasificación de activos críticos (sistemas WMS, TMS, ERP, etc.).
- Objetivos de Tiempo de Recuperación (RTO) y Punto de Recuperación (RPO).
- Protocolos claros de comunicación interna y externa ante incidentes.
- Planes de contingencia física y digital.
La ciberresiliencia, en este sentido, se convierte en un puente entre la ciberseguridad y la continuidad operativa.
4. La importancia de la visibilidad y la trazabilidad
En logística, la trazabilidad es esencial para la eficiencia y el control. En ciberseguridad, es la base para la respuesta rápida.
La visibilidad total sobre los activos digitales —infraestructura, software, dispositivos móviles, sensores IoT y plataformas en la nube— permite identificar dónde están los puntos débiles y cómo se comunican entre sí. Esto implica:
- Inventarios digitales actualizados y automáticos.
- Mapas de dependencias tecnológicas entre áreas y procesos.
- Registro de eventos y cambios en sistemas clave.
Contar con esta trazabilidad habilita análisis forenses efectivos y acelera la toma de decisiones ante incidentes. Además, facilita el cumplimiento de normas.
5. Simulacros y ejercicios: entrenar para el peor escenario
La teoría no es suficiente. Las organizaciones deben poner a prueba sus capacidades de respuesta con simulacros que involucren tanto al equipo de TI como a los responsables de operaciones, almacenes y transporte. Esto ayuda a:
- Evaluar la eficacia de los protocolos de respuesta.
- Identificar cuellos de botella y lagunas en la comunicación.
- Aumentar la confianza y la coordinación entre áreas.
Se recomienda realizar al menos un simulacro anual, con escenarios realistas como ransomware en sistemas de gestión de inventarios o filtraciones de datos de clientes.
Cada ejercicio debe concluir con una evaluación crítica y la actualización de los planes existentes.
6. Ciberseguridad en la cadena de suministro
Ninguna empresa está aislada. En logística y comercio exterior, las organizaciones dependen de redes complejas de proveedores, transportistas, operadores de última milla y plataformas tecnológicas. Esto implica que el riesgo también es compartido.
Para fortalecer la ciberresiliencia extendida, es clave:
- Evaluar los estándares de seguridad de socios y proveedores.
- Firmar acuerdos de nivel de servicio (SLA) que incluyan cláusulas de ciberseguridad.
- Compartir protocolos de respuesta ante incidentes de forma colaborativa.
- Promover prácticas seguras en el intercambio electrónico de datos (EDI, API, etc.).
La seguridad de toda la cadena es tan fuerte como su eslabón más débil. Por eso, la gestión de terceros es una de las prioridades emergentes en ciberresiliencia empresarial.
Más de Planeación estratégica
Actualidad logística
Reforma al ISR 2027 pone en riesgo liquidez para invertir en cadenas de suministro
Diferir deducciones podría restar recursos para inversión y capital de trabajo: American Society
Planeación estratégica
Los 5 monstruos que acechan la eficiencia de los almacenes
Prácticas normalizadas que consumen tiempo, elevan costos y frenan la productividad operativa
Planeación estratégica
Aguacate mexicano: qué deben cambiar los exportadores para cumplir con el nuevo certificado laboral
Esto suma requisitos de cumplimiento y trazabilidad a la exportación del oro verde.