

“Paquetería suspendida” o “el repartidor no encuentra tu domicilio”, son mensajes que recurrentemente usan los ciberdelincuentes para cometer estafas digitales; las cuales, se vuelven particularmente peligrosas en cierre de año debido al aumento de las compras en línea y a la sofisticada ingeniería social de la que se valen los atacantes para robar nuestros datos personales o, peor aún, los de nuestra empresa.
Este tipo de fraude no ocurre de manera aleatoria; de acuerdo con un análisis de ESET Latinoamérica, los delincuentes replican con gran precisión los procesos reales de la operación logística, utilizando mensajes que simulan notificaciones legítimas de empresas de mensajería y paquetería ampliamente reconocidas.
Su objetivo es generar una reacción emocional ante un supuesto problema con el envío que debe resolverse de forma inmediata y puede ir desde la falta de información, retención en aduana o cargos pendientes para liberar el paquete.
Así operan las estafas de ‘paquetería suspendida’
El primer contacto suele llegar por correo electrónico o WhatsApp, canales que hoy forman parte de la comunicación cotidiana tanto a nivel personal como empresarial; en el mensaje, los delincuentes emplean un lenguaje breve y urgente, acompañado de logotipos, nombres comerciales y diseños visuales casi idénticos a los originales, lo que dificulta distinguir entre una notificación real y una fraudulenta.
Una vez que la víctima interactúa con el mensaje, el siguiente paso es dirigirla a enlaces que conducen a formularios apócrifos, donde se solicita ingresar datos personales, credenciales de acceso o información bancaria.
En otros casos, el engaño escala a la exigencia de pagos por supuestos cargos aduanales o costos de reenvío, aprovechando el desconocimiento de los procesos logísticos y la presión por liberar la mercancía lo antes posible.
Dichos esquemas combinan técnicas avanzadas de ingeniería social con un entendimiento detallado del funcionamiento del e-commerce y la distribución de última milla, lo que explica por qué incluso usuarios con experiencia pueden caer en la trampa, advierte ESET.
Canales de comunicación críticos para la operación… y para el fraude
El riesgo se amplifica porque WhatsApp se ha consolidado como un canal operativo informal dentro de muchas empresas, especialmente para coordinar entregas, resolver incidencias con transportistas o confirmar direcciones.
Esta práctica, aunque eficiente, carece en muchos casos de protocolos de validación, lo que facilita que mensajes fraudulentos se integren sin fricción en la dinámica diaria de la operación.
Durante el cierre de año, cuando los volúmenes de envío se disparan y los equipos trabajan bajo presión, la verificación de cada mensaje suele quedar en segundo plano, creando un entorno ideal para que estas estafas prosperen.
Más allá del fraude individual, las estafas digitales de supuesta paquetería suspendida representan un riesgo operativo para las organizaciones, debido a que, el robo de credenciales, la filtración de información de clientes o la realización de pagos indebidos pueden abrir la puerta a accesos no autorizados a sistemas logísticos, plataformas de seguimiento o procesos administrativos clave.
Phishing y smishing, un riesgo creciente para la operación industrial y logística en América Latina
Las estafas digitales asociadas a mensajes de “paquetería suspendida” se insertan en un contexto regional más amplio de debilidad en la ciberseguridad industrial, particularmente en América Latina.
De acuerdo con el informe Threat Landscape for Industrial Automation Systems Q2 2025, elaborado por Kaspersky ICS-CERT, durante el segundo trimestre de 2025 uno de cada cinco sistemas industriales a nivel global registró intentos de ataque bloqueados, lo que confirma que la automatización de plantas y centros logísticos avanza más rápido que su protección digital.
El reporte señala que, en América Latina, el 9.18% de los equipos industriales fue blanco de scripts y páginas de phishing, mientras que el 4.39% recibió documentos maliciosos, principalmente a través de archivos adjuntos en correos corporativos.
Además de colocar a la región como una de las más vulnerables, junto con África y Medio Oriente, los datos son particularmente relevantes para sectores como logística, manufactura y comercio, donde la interacción constante con notificaciones digitales —envíos, facturas, documentos de transporte— forma parte de la operación diaria.
Uno de los hallazgos más relevantes del informe de Kaspersky es que el correo electrónico se consolidó como el vector de ataque de mayor crecimiento, desplazando a dispositivos USB y otros medios extraíbles.
Aunque a nivel global la tasa total de infecciones mostró una ligera disminución, el caso latinoamericano resulta paradójico: la modernización tecnológica amplió la superficie de ataque, exponiendo sistemas industriales y logísticos a amenazas que explotan la ingeniería social y la urgencia operativa.
De la automatización al riesgo operativo
Este escenario ayuda a explicar por qué mensajes fraudulentos que simulan incidentes logísticos —como entregas retenidas o problemas con la paquetería— tienen un impacto desproporcionado en las empresas.
La convergencia entre sistemas IT y OT, sumada al uso intensivo de correo electrónico y aplicaciones de mensajería para coordinar operaciones, crea un entorno donde un solo mensaje puede convertirse en la puerta de entrada a incidentes más complejos.
Investigaciones académicas coinciden con este diagnóstico; por ejemplo, el estudio “Cybersecurity of Industrial Systems”, publicado en la revista Electronics por especialistas del Instituto de Control y Robótica de la Universidad Tecnológica de Poznan, advierte que el desarrollo de la industria 4.0 ha incrementado significativamente los riesgos cibernéticos cuando no se acompaña de una arquitectura de seguridad multinivel.
Los autores subrayan la necesidad de integrar normas internacionales como ISA/IEC 62443, segmentación de redes IT/OT y programas permanentes de formación en seguridad digital para reducir la exposición al phishing y otros vectores basados en ingeniería social.
¿Cómo prevenir el fraude digital en las empresas?
Según las fuentes que hemos citado en este texto, la prevención de las estafas digitales debe entenderse como una responsabilidad operativa, no solo tecnológica; por ello, en empresas logísticas, industriales y de comercio, estos ataques aprovechan la urgencia del día a día y la falta de protocolos claros para escalar rápidamente de un mensaje fraudulento a un incidente con impacto financiero u operativo.
Mejores prácticas para reducir el riesgo de fraude digital:
- Definir canales oficiales de comunicación. Establecer qué tipo de notificaciones logísticas, solicitudes de pago o actualizaciones de entrega pueden recibirse por correo o mensajería instantánea, y cuáles deben gestionarse exclusivamente a través de sistemas corporativos.
- Desconfiar de avisos inesperados. Mensajes sobre envíos retenidos, cargos aduanales o problemas con entregas que no estaban previstos deben tratarse como señales de alerta, especialmente en temporadas de alta demanda.
- Verificar antes de actuar. Cualquier solicitud de datos o pagos debe confirmarse directamente con el proveedor de paquetería o a través de los canales oficiales de la empresa, evitando enlaces incluidos en mensajes no solicitados.
- Limitar el uso operativo de WhatsApp. Cuando se utilice mensajería instantánea, evitar compartir credenciales, enlaces a sistemas internos o información financiera sensible.
- Capacitar al personal operativo y administrativo. Áreas como logística, compras, comercio exterior y finanzas deben recibir formación específica para identificar mensajes fraudulentos y saber cómo reportarlos internamente.
- Reforzar controles técnicos básicos. Medidas como autenticación multifactor, segmentación de accesos y monitoreo de actividad ayudan a contener el impacto en caso de que un mensaje fraudulento sea atendido.
- Fomentar una cultura de verificación. Validar un mensaje antes de actuar debe considerarse una práctica de protección del negocio, no una demora operativa.
En un entorno donde la digitalización avanza más rápido que la ciberseguridad, las estafas digitales como las que involucran mensajes relacionados con empresas de paquetería, son un recordatorio de que el eslabón más débil sigue siendo el factor humano.
El éxito de la operación logística en temporadas de alta demanda no solo depende de la eficiencia en las entregas, sino de la capacidad de la organización para blindar sus procesos contra la ingeniería social. Al final, la mejor defensa no es solo tecnológica, sino cultural: una empresa informada es una empresa protegida.
Más de Actualidad logística
Actualidad logística
Los ataques a buques en Ormuz exponen nuevos riesgos para el comercio mundial
Los ataques ponen en riesgo las rutas, los costos logísticos y el abastecimiento global
Actualidad logística
Cómo fortalecer la resiliencia de la cadena de suministro con inteligencia artificial
Riesgos en proveedores, rutas y sistemas digitales orientan qué escenarios conviene modelar con IA.
Actualidad logística
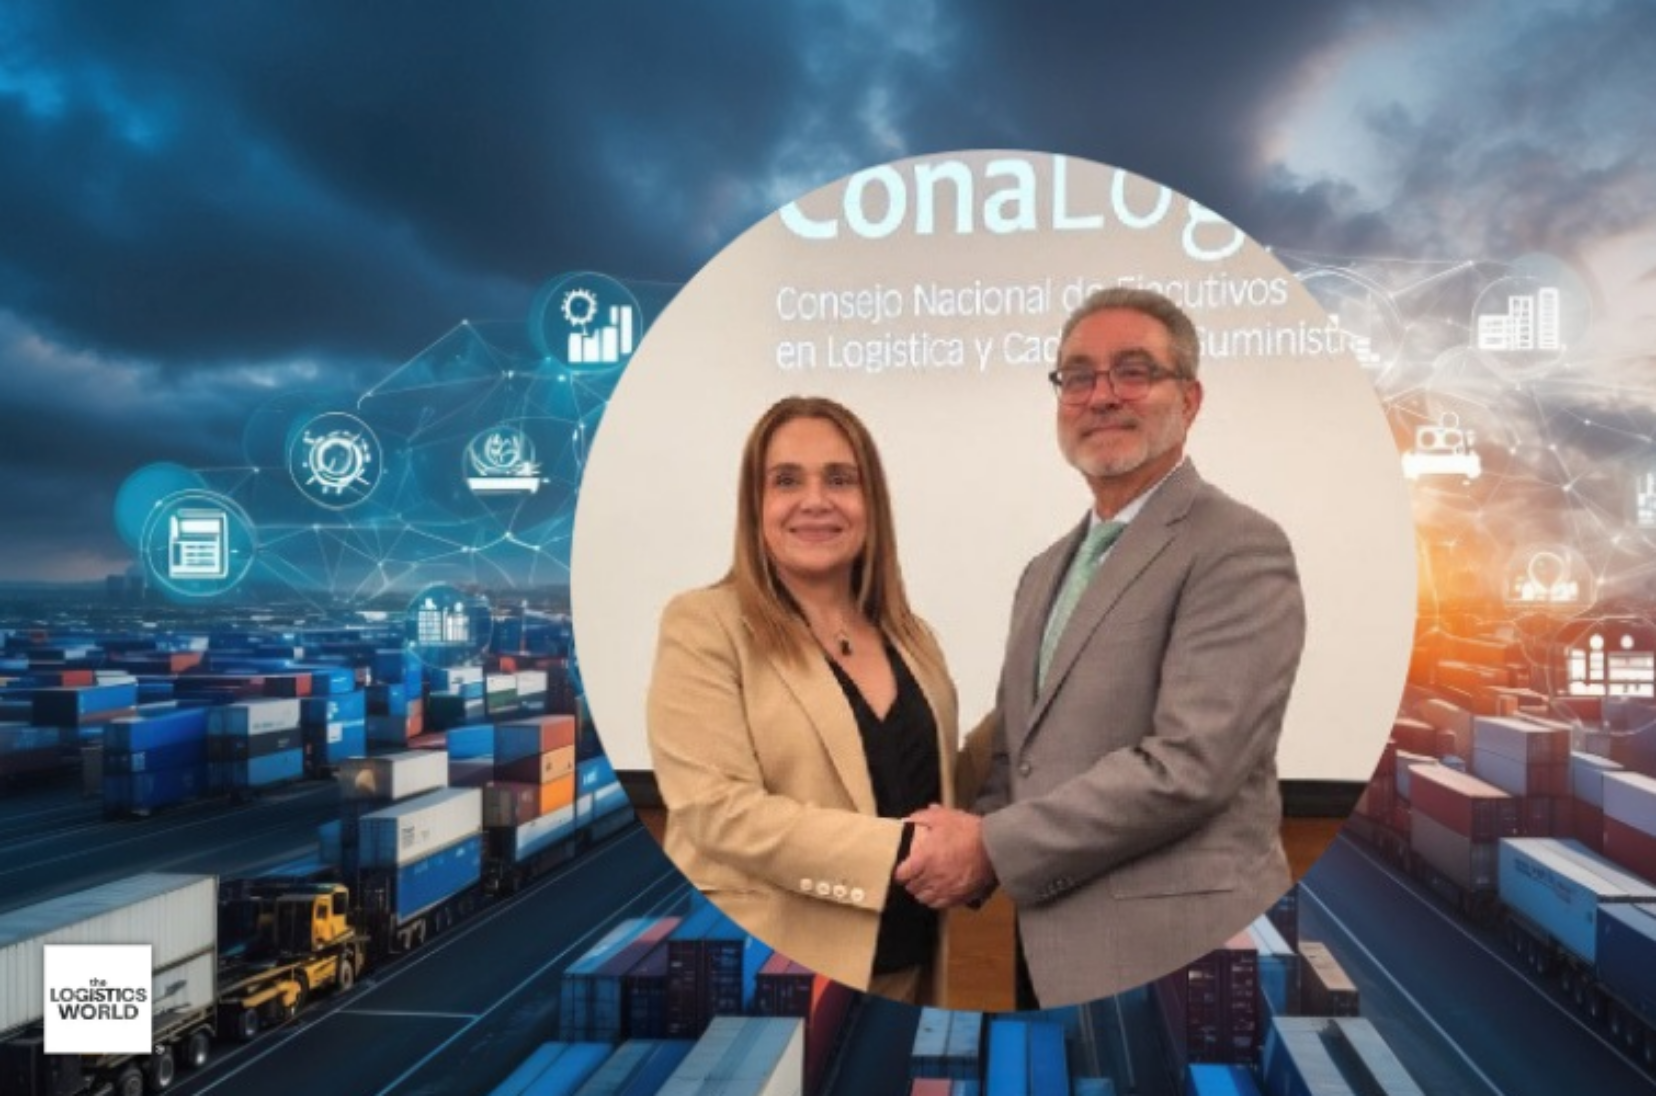
María Teresa Renán asume presidencia de ConaLog tras renovación del 65% de su Consejo
María Teresa Renán plantea una logística responsable y alianzas para la nueva etapa del ConaLog
Actualidad logística
Así puedes seguir las actividades de la nueva edición de la Ruta Logística Mx 2026
Las sesiones cambian a las 17 horas y se transmitirán en vivo por YouTube cada martes del ciclo.